domingo, 28 de agosto de 2011

Retiran demanda histórica contra 23 mil usuarios de BitTorrent

Una decisión judicial ha orillado a Nu Studios a retirar una demanda impuesta sobre más de 23 mil usuarios de BitTorrent por descargar la película The Expendables. El caso tomó prominencia en mayo de este año, cuando los productores de este filme llevaron a los tribunales al número más grande de personas por violación de propiedad intelectual. A través del Grupo por el Copyright en Estados Unidos, la industria ha demandado sistemáticamente a miles de personas por bajar contenidos protegidos. De hecho, si tan sólo contabilizamos a los usuarios de BitTorrent, tendremos más de 200 mil litigios entablados por este concepto.
El retiro de NuStudios se dio después de que el juez Robert Wilkins determinara que únicamente podían demandar a aquellas personas acusadas que vivieran en el Distrito de Columbia. En decir, el estudio quedó inhabilitado para citar a individuos cuya IP perteneciera a otros lugares. Tras esta decisión, cerca de 99% de los usuarios quedaron libres de los cargos, pero la productora decidió arremeter contra el uno por ciento restante. Al final, NuStudios desistió de su persecución por el alto costo, sentando un precedente importante.
Las demandas colectivas se han convertido en un nuevo mecanismo de monetización para los defensores del copyright. El modus operandi es que toman una serie de direcciones IP cuya actividad registre alguna descarga ilegal; contactan al proveedor de servicios de Internet, quien hace llegar el citatorio a sus clientes. En estas cartas, la industria expone su acusación, ofreciéndole al usuario la posibilidad de zanjar el conflicto sin ir a los tribunales, a cambio de una pequeña multa. Este monto asciende, en promedio, a 2.500 USD, lo cuales son pagados por temor a un juicio costoso.
Con esta decisión, NuStudios ve esfumarse una buena cantidad de dinero. Considerando el promedio de la multa, habría obtenido 57.5 millones de dólares —una cifra nada despreciable si consideramos que la cinta costó 82 millones—. La decisión legal es importante porque permite que en futuros casos, los jueces puedan determinar que la acción de la demanda esté restringida a una locación específica. En Estados Unidos, las jurisprudencias —antecedentes de decisiones judiciales en casos similares— tienen muchísimo peso para casos posteriores.
Este revés se suma a un concierto de cuestionamientos sobre la aplicación de las demandas por concepto de copyright y los mecanismos para “detectar” estas infracciones. Recientemente, el caso de una acusación a un ciego por descargar una película porno sirvió para ilustrar cómo la industria continúa confundiendo a las personas con direcciones IP. Mientras esta asociación errónea persista, los defensores del copyright tendrán pretextos para continuar con su persecución.
Esta decisión es significativa porque implica un triunfo dentro de su propio campo de juego. La restricción geográfica de la demanda obedece a que la dirección IP esté situada en determinado distrito. Por supuesto, este fallo también considera que el usuario es equivalente a su IP —o por lo menos, a su ubicación física—, pero esta vez, la resolución juega en contra de la industria. Habrá que esperar a ver con qué otra triquiñuela nos salen con tal de exprimirle más dinero a los usuarios que descargan y comparten (¡ojo, no roban!) contenido.

Fuente:http://alt1040.com/2011/08/demanda-bittorrent

Google multada

Google acepta la sanción impuesta por los Estados Unidos de 500 millones de dólares (unos 350 millones de euros) por permitir a través de su sistema de publicidad Adwords anuncios de medicamentos procedentes de farmacias canadienses que luego se vendían en EEUU.

Esto según el departamento de Justicia norteamericano creó una importación ilegal que viola la Ley Federal de Alimentos, Medicamentos y Cosméticos. La sanción representa de forma aproximada la suma de ingresos obtenida por publicar los anuncios a través su plataforma. Fuente y más información en rtve

Fuente:http://www.elguruinformatico.com/los-eeuu-multan-a-google-con-500-millones/

viernes, 26 de agosto de 2011

joven estudiante revoluciona la generacion de energia solar

Algunos descubrimientos trascendentales para la ciencia tienen lugar de forma casual. Quizás la historia de Newton, la manzana que cae y el descubrimiento de la forma en que funciona la gravitación sea apócrifa, pero el descubrimiento de Aidan Dwyer es absolutamente real. Este estudiante de solo 13 años de edad, paseando por un bosque, descubrió que si se orientan las celdas fotovoltaicas respecto del Sol de una determinada manera, su rendimiento puede mejorar entre un 20% y 50%. Parece que la disposición de las ramas de los árboles, relacionada con la serie de números descrita en el siglo XIII por el matemático italiano Leonardo de Pisa (también conocido comoFibonacci) no es causal, y  permite maximizar el aprovechamiento de la energía solar.
  • Hay historias relacionadas con la ciencia que parecen extraídas del argumento de una buena novela, y esta es una de ellas. Un joven estudiante estadounidense de séptimo grado llamado Aidan Dwyer estaba dando un paseo por los bosques de las Catskill Mountains, al norte del estado de Nueva York, cuando notó que las ramas desnudas de los árboles no estaban orientadas al azar. Esto es algo que generalmente pasa desapercibido para el 99% de las personas, y seguramente para prácticamente todos los niños. Pero  Aidan lo notó, y luego de investigar un poco “descubrió” algo de lo que ya hemos hablado en NeoTeo:  la pauta de distribución de las hojas en las ramas y de las ramas en el tronco de muchos árboles siguen la denominada Sucesión de Fibonacci, una serie de números descrita en el siglo XIII por el matemático italiano Leonardo de Pisa.
    El segundo modelo reproduce el patrón de las ramas de los árboles.El segundo modelo reproduce el patrón de las ramas de los árboles.
    En efecto, desde hace mucho se sabe que la naturaleza utiliza con frecuencia esta serie de números en sus “diseños”, en la que cada término es la suma de los dos anteriores (1, 1, 2, 3, 5, 8, 13, 21, 34… o Fn = Fn-1 + Fn-2). Desde la distribución de las hojas de una lechuga hasta el número de conejos que podemos esperar tener luego de una determinada cantidad de generaciones, pasando por número de individuos existente en cada generación de ancestros de un zángano pueden explicarse a partir de esta serie. Pero esto es algo que la mayoría de los niños de 13 años suelen ignorar. Aidan Dwyer lo notó, y tuvo la genial idea de relacionar este hecho con la “dependencia” de la energía solar que tienen los árboles. Puso manos a la obra, y construyó dos pequeños captadores solares compuestos por un puñado de células fotovoltaicas para ver si la forma en que las ramas crecían en los árboles tenía realmente alguna influencia en la cantidad de luz que cada hoja recibía. Uno de los modelos agrupaba los pequeños paneles siguiendo una distribución plana, igual a la que normalmente utilizamos para acomodar las células sobre cualquier techo. El segundo reproducía el patrón que el niño había observado en las ramas de los árboles.
    La nueva distribución genera entre un 20% y un 50% más de energía.La nueva distribución genera entre un 20% y un 50% más de energía.
    El resultado fue asombroso. Con esta redistribución, el segundo panel -el que copia a la naturaleza- permite generar como mínimo un 20% más de energía. En más: en determinadas épocas del año, como el invierno, este rendimiento se incrementa hasta alcanzar el 50% por sobre la distribución plana de toda la vida. Esto ha convertido al pequeño en toda una celebridad, y ha “estimulado” a sus padres a patentar el descubrimiento. Se trata de una de esas historias de las que cualquiera podría haber sido el protagonista, ya que todos nosotros hemos visto miles de árboles, pero no ha sido hasta que Aidan puso sus neuronas a trabajar que hemos descubierto esto. Por supuesto, la mejora en el rendimiento se da cuando comparamos esta distribución respecto de un panel solar tradicional fijo. Aquellos paneles motorizados que giran a lo largo del día para “apuntar” al Sol son bastante más eficientes que los que tienen sus celdas distribuidas según la Sucesión de Fibonacci, pero requieren de un motor y energía extra para moverse.
    Posiblemente abandonemos esta disposición en los futuros paneles solares.Posiblemente abandonemos esta disposición en los futuros paneles solares.
    El final de esta historia es el previsible. Aidan ha conseguido un reconocimiento por su descubrimiento, otorgado por el Museo Americano de Historia Natural, se ha registrado una patente, y más de cuatro investigadores “serios” deben estar dando cabezazos contra la pared. Y notros, por supuesto, esperamos que el trabajo de este avispado niño nos permita en algún momento del futuro cercano independizarnos de la energía

    Fuente:http://blog.tecnopcx.com/archives/555/joven-estudiante-revoluciona-la-generacion-de-energia-solar

Efectos del WOW


Al parecer afecta más a la los que te rodean…

Este artículo fue copiado de World of Warcraft afecta tu vida real [Humor] | Punto Geek
Visita el sitio original para más información
También puedes visitar 140GEEK

jueves, 25 de agosto de 2011

How to:Particionar en Linux con breve explicacion

Bueno quiza no lo parezca para algunos pero para la mayoria de los iniciados en linux el tema de particionar ya de por si suena mal,la mayoria lo evita o no sabe como hacerlo correctamente,yo a base de tener un ordenador antiguo para pruebas quiza he podido desarrollar mas el tema y con el amigo google,todo se aclara con el metodo ensayo-error,consiguiendo que llege a las siguientes conclusiones;

Ha la hora de formatear o de redimensionar particiones,si tienes windows antes desfragmenta,sino peudes borrar datos o dañar el sistema,luego con alguna distribucion como Gparted live o la mayoria de las lives valdra para iniciar el proceso de instalacion normalmente mediando un instalador grafico o en texto-grafico rapido como el de debian.

Asi lo primero que debemos hacer es,si tenemos una unica particion,y tras desfragmentar(la mayoria compartimos windows con X) redimensionamos la 1ª particion que normalmente es la mas grande y ocupa todo el disco a una medida razonable que encontremos para usar ambos sistemas(aunque con el tiempo te planteas no hacerlo xD).Importante:Con esto no borramos ni hacemos ningun daño al sistema que antes teniamos,pero si no desfragmentamos si puede ser peligroso,y deberemos de dejar almenos un 10% de espacio libre en el Windows para que no nos de fallos raros

Con el espacio que nos queda libre,¿que hacemos? Facil,entramos a la instalacion de nuestro linux y tras llenar datos genericos nos da opciones de como queremos instalar el sistema,si automatico,en el espacio libre o la opcion que usaremos,Manual,entramos y Definimos;

1ª Particion, normalmente la "/" Raiz donde se monta la mayoria del sistema, esta particion habra de ser primaria,preferentemente en el sistema de ficheros mas moderno,ext4 resulta el ideal desde mi punto de vista.Ponemos con click que se formateé y aceptamos para que se defina la particion.

2ª Luego entramos en el tema SWAP,la mayoria de la gente comete la locura de no meter swap cuando tienen 4 o mas GB de memoria ram,desde mi punto de vista es un grave error,aunque parezca inutil a nivel de rendimiento mi experiencia personal dice que almenos 2GB de swap no hacen daño a nadie y si quieres puedes meter el equivalente a tu ram,¿Por que hacer esa "perdida" de discoduro?Por el simple hecho(almenos ami me ocurre)que cuando tienes un sistema linux instalado y no tienes swap,al suspender el ordenador da error al intentar iniciar,y de hecho cuando tengo mas de 2GB de ram ocupados al er mi swap de "solo" 2GB no arranca,por lo cual evito eso mediante Reducir la tendencia a llenar la SWAP y Usar este tip para liberar la memoria cache estancada en els sistema y que ya no se usa(El scrip peude no funcionar pero simplemente hacemos un $sudo su........$ sh sync && echo 3 > /proc/sys/vm/drop_caches y listo)

Asi para cuando suspendo en al mayoria de los casos hacemos que la cantidad de memoria ram en uso sea menor que 2GB y luego suspendemos en calma,asi no perdemos rendimiento y podemos suspender en calma por que la SWAP guardara lo que tenemos almacenado,por eso segun el uso que le den al PC si llenan mas o menos el consumo de memoria deberian de tener mas o menos swap,aunque yo creo que con 2GB y una gestion moderada como la linkeada vale de sobra.De todas maneras nose si esto es algo que me pasa solo a mi o es debido a algun fallo de antiguar versiones xD La verdad a dia de hoy prefiero no arriesgar y tener que reiniciar

Esta particion se define como sistema de archivos de intercambio y se deja tranquilmente

3ª Paticion "/home" algunos lo dejan todo en el "/" o "Raiz" yo no,el sistema puede fallar,tener que reinstalar todo y yo no quiero tener que configurar todo cada vez que formateo(antes me volvia loco con el tema) asi que separo el "/home" y si tengo algun fallo luego al reinstalar meto el mismo usuario y contraseña y automaticamente me configura como lo tenia antes sin perder una pizca de imagen o calidad de configuracion que tanto me costo poner ;)

Esta particion deberia ir en el mismo sistema de ficheros que el "/" es decir ext4 preferentemente ,puede ser logica no hace falta que sea primaria y formateamos.

En caso de desastre,en vez de dar click a formatear simplemente ponemos ext4 como sistema de ficheros(o el que tenia la particion cuando seguiamos vivos) ponemos que monte como "/home" y ya tendemos nuestro home sin tener que reinciar todo desde cero ;)


Fuente:experiencia propia miniminiyo

Top 10 virus informaticos mas dañinos de la historia


virus
Si ayer os contábamos cuales fueron las diez -peores- predicciones tecnológicas de la historia hoy os traemos otro artículo en la misma línea. Hoy le toca el turno a los diez virus informáticos más dañinos de la historia. Una nueva entrada para conocer un poco más de esta enrevesado mundo de microprocesadores, memorias y discos duros.
Empezaremos con una breve definición del término virus en informática, para partir de la base de que todos la conocemos.
Virus: un virus informático es un tipo de software maligno que tiene por objeto alterar el normal funcionamiento de un ordenador, sin el permiso o el conocimiento del usuario. Los virus, habitualmente, reemplazan archivos ejecutables por otros infectados con el código de este. Los virus pueden destruir, de manera intencionada, los datos almacenados en un ordenador, aunque también existen otros más inofensivos, que solo se caracterizan por ser molestos.
Bien, una vez dicho esto, procedemos a citar el “maldito” listado. Aquí os lo dejamos…
1. CIH (1998)
Daño estimado: entre 20 y 80 millones de dólares, sin contar el precio de los materiales informáticos destruidos.
Localización: desde Taiwan en Junio de 1998, se propagó por millones de ordenadores y está reconocido como uno de los más peligrosos y destructivos jamás visto. Infectó a los ejecutables (.exe) de Windows 95, 98 y ME, capaz de permanecer residente en la memoria de los ordenadores infectados para así infectar a otros archivos ejecutables. Su peligro residió en que podía reescribir datos en el disco duro y dejarlo inoperativo. Su propagación fue rapidísima.
Su creador: el taiwanés Chen Ing Hau, el cual le prestó sus iniciales al nombre original del virus.
Curiosidades: también conocido como Chernobyl o Spacefiller. CIH fue distribuido en algún que otro software de renombre, como una Demo del juego “Sin” de la empresa Activisión.
2. MELISSA (1999)
Daño estimado: entre los 300 y 600 millones de dólares.
Localización: los nostálgicos de la informática, recordarán que el 26 de Marzo de 1999, el virus W97M/Melissa llegó a ocupar las portadas de muchos periódicos alrededor del mundo. Un estudio realizado años después, hace una estimación aproximada de este virus, que pudo infectar entre el 15% y 20% de los ordenadores del mundo.
Su creador: David L. Smith
Curiosidades: también conocido como Mailissa, Simpsons o Kwejeebo, debido a que su creador era un fan incondicional de Los Simpsons. El virus usó el sistema de mensajería electrónica de Microsoft Outlook para enviarse a sí mismo a 50 de los usuarios de la lista de contactos del infectado. El cuerpo del correo contenía la frase “Here is that document you asked for… don’t show anyone else” (“Aquí está el documento que me pediste… No se lo enseñes a nadie”) y venía acompañado por un documento de Word adjunto. Este archivo de texto fue ejecutado por miles de usuario, lo cual contribuyó a su asombrosa propagación.
melissa_virus
3. ILOVEYOU (2000)
Daño estimado: entre los 10 y los 15 billones de dólares.
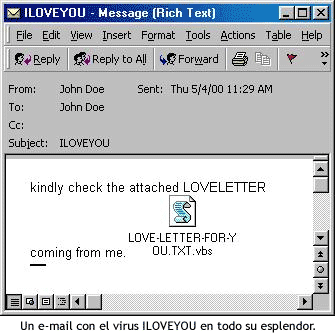
Localización: este script programado en Visual Basic tenía un anzuelo bastante apetecible: promesas de amor. El 3 de Mayo del 2000, el gusano ILOVEYOU fue detectado en Hong-Kong y fue transmitido via email -como el Melissa- con el asunto ILOVEYOU y el archivo adjunto “Love-letter-for-you.txt.vbs” (“Una carta de amor para tí”; el .txt intentaba emular que se trataba de un archivo de texto, pero su verdadera extensión era el .vbs -correspondiente a un script de Visual Basic). Su rápida propagación se debió al asunto tan llamativo que tenía y al adjunto, que era más de lo mismo. Además, el virus se tomó la libertad de sobrescribir archivos de música, imágenes y otros.
Su creador: en este caso, dos jóvenes filipinos llamados Reomel Lamores y Onel de Guzmán. Ambos quedaron absueltos ya que Filipinas no contaba con una ley contra la creación de virus informáticos.
Curiosidades: también conocido como “Loveletter” (Carta de amor) y “Love bug”.
virus_iloveyou
4. CODE RED (2001)
Daño estimado: unos 2.6 billones de dólares.
Localización: fue un gusano que infectó por primera vez el 13 de Julio de 2001 y que atacaba a los ordenadores que tuvieran el servidor ISS (“Microsoft’s Internet Information Server”, Servidor de Información de Internet de Microsoft); dicho gusano explotaba una importante vulnerabilidad de dicho servidor.
Su creador: desconocido.
Curiosidades: también conocido como “Bady”, Code Red fue diseñado para causar el máximo daño posible. En menos de una semana afectó a casi 400.000 servidores y más de un millón de estos en su corta historia. Fue descubierto y catalogado por los trabajadores Marc Maiffret y Ryan Permeh, de la empresa eEye Digital Security.
codered
5. CSQL SLAMMER (2003)
Daño estimado: a pesar de aparecer un sábado y que se considera que su daño económico fue bajo, afectó a un total de 500.000 servidores.
Localización: aunque se desconoce la cepa inicial del virus, los países más afectados fueron los Estados Unidos y Corea del Sur.
Su creador: desconocido.
Curiosidades: también conocido como “Sapphire”, data del 25 de Enero de 2003 -vaya, cumpleaños de un servidor; que cosas- y su principal objetivo eran los servidores. El archivo, que pesaba unos 376 bytes, generaba una dirección IP de manera aleatoria para autoenviarse a dicha dirección; si la IP de destino corría bajo un Microsoft SQL Server Desktop Engine sin parchear, dicho equipo quedaba infectado y el virus procedía a reenviarse nuevamente. Slammer infectó a 75.000 ordenadores en tan solo 10 minutos.
slammer
6. CBLASTER (2003)
Daño estimado: de 2 a 10 billones de dólares.
Localización: en el verano del año 2003 -concretamente, el 11 de Agosto- el virus CBLASTER comenzó con su “reinado”. Dicho gusano se propagó rápidamente -en solo dos días- gracias a la vulnerabilidad de Windows 2000 y XP; al infectar una máquina, se encargaba de mostrar un cuadro de diálogo, en el cual comunicaba que el apagado del equipo era inminente.
Su creador: aunque se desconoce su nombre, se sabe que era de origen chino. En Agosto de 2003, Jeffrey Lee Parson, de 18 años, fue arrestado y condenado por crear la variante B de este gusano.
Curiosidades: también conocido como “Lovsan” o “MSBlast”. En el código de dicho virus, había oculto un curioso mensaje:
“I just want to say LOVE YOU SAN!!” and “billy gates why do you make this possible? Stop making money and fix your software!!”
“¡Solo quiero decir que te quiero San!” y “billy gates: ¿Por qué haces posible esto? Deja de ganar dinero y arregla tu software!!”
cblaster
7. SOBIG F (2003)
Daño estimado: de 5 a 10 billones de dólares y más de un millón de ordenadores infectados.
Localización: al igual que CBLASTER, SOBIG también atacó en Agosto del 2003 -un mes horrible en lo que a seguridad informática se refiere-. La variante más dañina del virus SOBIG fue SOBIG.F, el cual atacó el 19 de Agosto generando más de un millón de copias de él mismo en las primeras 24 horas.
Su creador: desconocido. En su momento, Microsoft ofreció una recompensa de 250.000$ a la persona que identificara a su autor.
Curiosidades: dicho virus se propagó vía email en archivos adjuntos, del tipo de “application.pif” y “thank_you.pif”. Su propagación era automática: en cuanto infectaba un equipo, procedía a su autopropagación. El 10 de Septiembre de 2003 el virus se autodesactivó y ya no volvió a resultar una amenaza.
sobigf
8. BAGLE (2004)
Daño estimado: unos 10 millones de dólares.
Localización: hizo su espectacular debut el 18 de Enero de 2004. El código infectaba a los sistemas con un mecanismo tradicional: adjuntaba archivos maliciosos a un mail y se autopropagaba. Su peligro real es que existen entre 60 y 100 variantes del mismo, por lo que cuando el gusano infectaba un ordenador abría un TCP, que era usado remotamente por una aplicación para acceder a los datos del sistema.
Su creador: desconocido.
Curiosidades: también conocido como Beagle. La variante más peligrosa que se conoce es la Bagle.B, aunque fue diseñada para detenerse el 28 de Enero de 2004. Aún en la actualidad, hay otras variantes que aún siguen funcionando.
bagle
9. MYDOOM
Daño estimado: relentizó el rendimiento de internet en un 10% y la carga de páginas en un 50%.
Localización: durante unas pocas horas del 26 de Enero de 2004, MyDoom fue capaz de dar la vuelta al mundo. Transmitido -como no- por via email, afectó a ordenadores con sistemas Windows enviando un supuesto mensaje de error. La novedad de este virus fue que también atacó a carpetas compartidas de usuarios en la red P2P Kazaa.
Su creador: desconocido.
Curiosidades: también conocido como W32.MyDoom@mm, Novarg, Mimail.R y Shimgapi. Estaba programado para que parara automáticamente el 12 de Febrero del 2004. El supuesto mensaje que mostraba era el siguiente:
“Andy: I’m just doing my job, nothing personal, sorry”, que traducido quiere decir -más o menos- lo siguiente: “Andy: estoy haciendo mi trabajo. No es nada personal, lo siento”.
mydoom
10. SASSER (2004)
Daño estimado: 10 millones de dólares.
Localización: fue lanzado el 30 de Abril de 2004 y fue lo suficientemente destructivo como para colgar algunas comunicaciones vía satélite de agencias francesas. Entre sus daños más sonados, está la cancelación de vuelos de numerosas compañías aéreas.
Su creador: aunque en un principio se pensó que el autor del SASSER era el mismo que el del BLASTER -debido a la similitud de ambos cógidos- en Mayo del 2004 un estudiante de ciencias de la computación alemán, Sven Jaschan, fue arrestado por ser el verdadero autor de dicho gusano. Delatado a las autoridades por uno de sus amigos, Sven reconoció que había escrito SASSER y NetSky.AC -una variante del virus NetSky-.
Curiosidades: dicho virus no era transmitido vía email y no requería usuarios para propagarse. En cuanto el gusano encontraba sistemas Windows 2000 y XP no actualizados, él mismo se autopropagaba; los sistemas infectados experimentaban una gran inestabilidad. La solución a dicho virus fue un parche de seguridad sacado por Microsoft, que también servía para los infectados por BLASTER. Como anécdota de un servidor, os diré que por aquellos años yo estudiaba 3º de ESO y era uno de los pocos “informáticos” en mi centro -informático entre comillas, ya que solo era un aficionado a las nuevas tecnologías-; dicha etiqueta se propagó como un virus por allí y aún recuerdo las tardes que me pasé instalando el parche de Microsoft a los profesores. Para las malas lenguas diré que eso no influyó en mis notas finales.
sasser
Como habéis podido comprobar, el auge del nacimiento de los virus fue de la mano en cuanto a la propagación del uso del correo electrónico. Además, la mayoría de ellos se propagaban única y exclusivamente por fallos de seguridad en los sistemas Windows. A partir de la expansión del SASSER nació el principal movimiento de rechazo al sistema de Gates y el apoyo a LINUX, basado en la seguridad de los sistemas UNIX.

Fuente:http://todobytes.es/los-10-virus-informaticos-mas-daninos-de-la-historia/